ライドオンエクスプレスホールディングスは2026年10月13日、宅配寿司「銀のさら」や宅配御膳「釜寅」など公式サイト・公式アプリの登録者情報を保管するサーバーがサイバー攻撃を受け、個人情報が漏えいした可能性があると発表した。
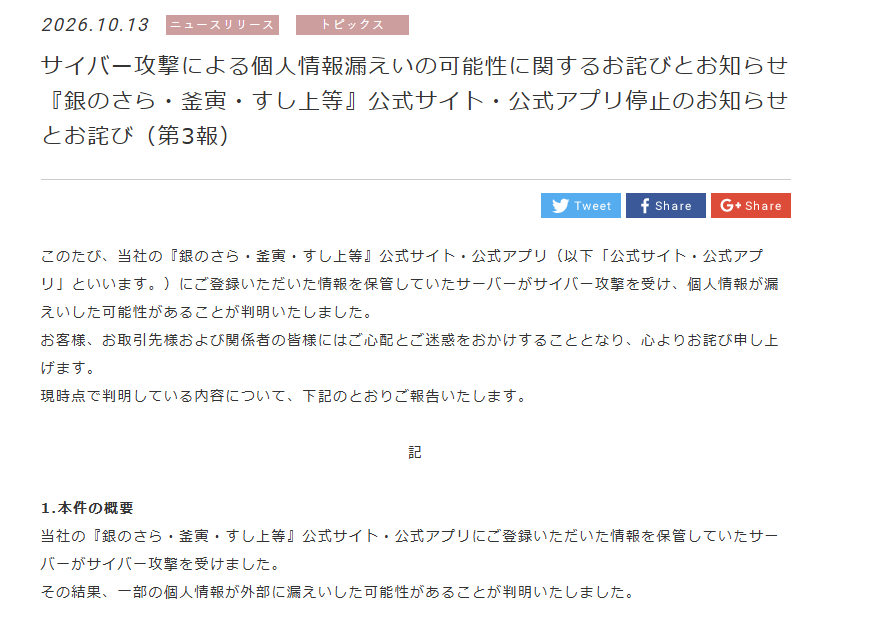
同社によると、10月5日以降に自社サーバーへの不正アクセスを検知して調査を開始し、10月7日早朝には委託先の一部サーバーでシステム障害が発生、委託先からランサムウェア攻撃を受けたとの報告があった。委託先に保管を依頼していたデータは取り出しや復元が困難との報告を受け、緊急対応チームを設置し、10月13日に対象顧客への案内と公表を決定した。現時点で漏えいの明確な痕跡や事実・範囲は特定されていない。
漏えいの可能性がある件数は最大約650万件(確定数ではない)で、氏名、住所、電話番号、メールアドレス、性別、生年月日、暗号化されたパスワードのハッシュ値、注文履歴、会員IDなどが対象となる。公式サイト・アプリに過去に情報登録した顧客が対象で、出前館やUber Eats、電話のみでの注文客は対象外。クレジットカード情報は保有していないため対象外という。個人情報保護委員会と警察に報告済みで、現時点で二次被害は確認されていない。
公式サイト・アプリからの注文は停止中で再開の見通しは未定だが、電話注文や店頭受け取り、出前館・Uber Eatsでの注文は利用できる。同社は対象の可能性がある顧客へ順次お詫びと案内を送付するとともに、情報セキュリティ体制を強化するとしている。