佐川急便は2026年10月1日、同社Webサイトの「お荷物問い合わせサービス」への第三者による不正アクセスを巡り、顧客の個人情報が外部に流出した可能性があると発表した。9月30日に第1報を公表しており、今回が第2報となる。
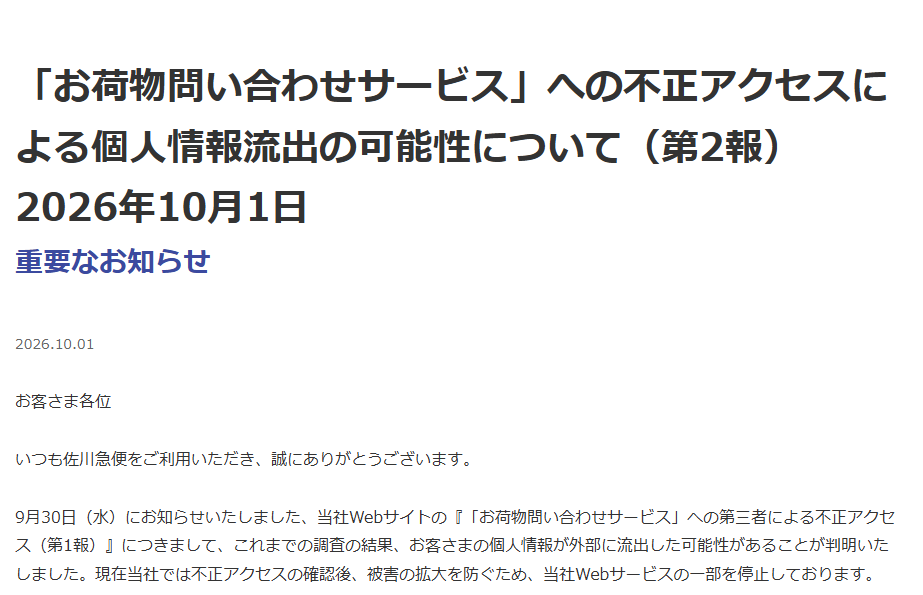
流出した可能性がある情報は、荷物の送り主・届け先の氏名(法人の場合は法人名・担当者名)、住所、電話番号(9月30日から遡り約100日間の累計データ)、運賃契約を結ぶ法人・個人顧客の氏名、住所、電話番号、会員制サービス「スマートクラブ」登録者の氏名、住所、電話番号、メールアドレス、会員IDなど。対象件数や範囲は調査中としており、クレジットカード情報やパスワードは含まれていないという。
同社は不正アクセスの確認後、被害拡大を防ぐため、インターネット貨物のお荷物問い合わせおよびそのAPI、飛脚宅配便受付、飛脚往復便受付、商品回収返金サービス、受取先変更、回収くんなど複数のWebサービスを停止した。荷物の集荷・配達は通常どおり行っているとしている。
同社を装った不審なメールやSMS、電話に注意するよう呼びかけるとともに、記載されたURLへのアクセスや個人情報の入力・提供を行わないよう求めている。今後公表すべき事項が判明した場合は、同社Webサイトで速やかに知らせるとしている。