比較予約サイト「skyticket」を運営するアドベンチャーは2026年10月9日、第三者による不正アクセスが3件発生し、顧客情報が外部に流出した、または流出のおそれがあると発表した。
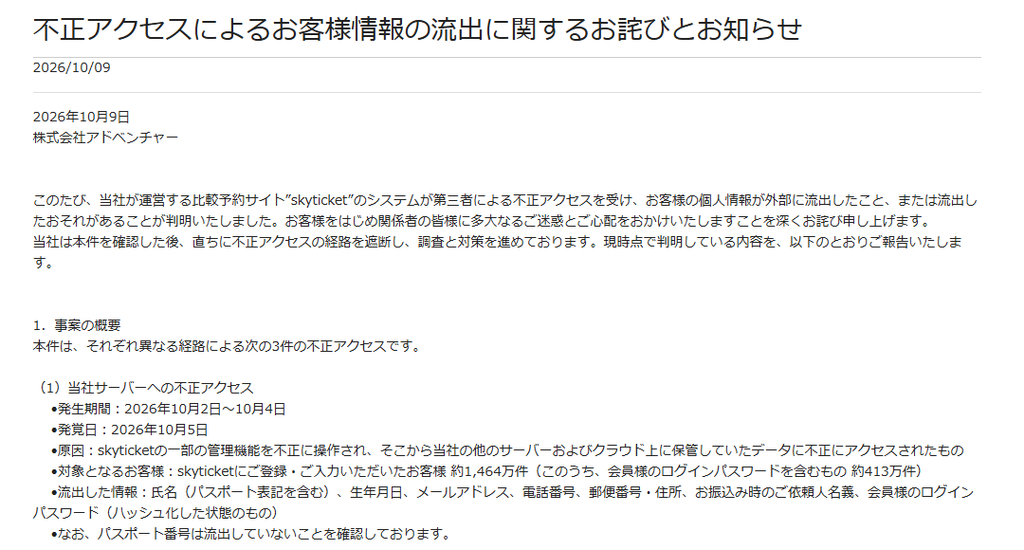
最大の事案は10月2日から4日にかけて発生した自社サーバーへの不正アクセスで、管理機能が不正に操作され他のサーバーやクラウド上のデータにアクセスされた。対象は約1464万件(うちログインパスワードを含む約413万件)で、氏名(パスポート表記を含む)、生年月日、メールアドレス、電話番号、住所、振込依頼人名義、ハッシュ化されたログインパスワードが流出のおそれがある。
このほか、9月20日に業務管理システムの脆弱性を突かれた不正アクセス(対象1万7780件、氏名・電話番号・返金先口座情報など)、8月3日から10月1日にかけてバス予約の予約完了ページがログインなしで閲覧可能になっていた事案(対象予約約1万2000件)も発覚した。クレジットカード番号とパスポート画像は同社で保存しておらず、いずれの事案でも流出していない。
現時点で会員1人への不正ログインを除き、流出情報の悪用による二次被害は確認されていないという。同社は不正アクセス経路の遮断や脆弱性対策、保存済みクレジットカードによる決済機能の停止などの対応を実施し、個人情報保護委員会へ報告した。対象者への個別連絡やパスワード変更の呼びかけを行うとともに、再発防止と情報管理体制の強化に取り組むとしている。