ローソンは2026年10月8日、「ローソンID」と「ローソンアプリ予約」のサービスで第三者による不正アクセスが発生し、個人情報が漏えいしたと発表した。
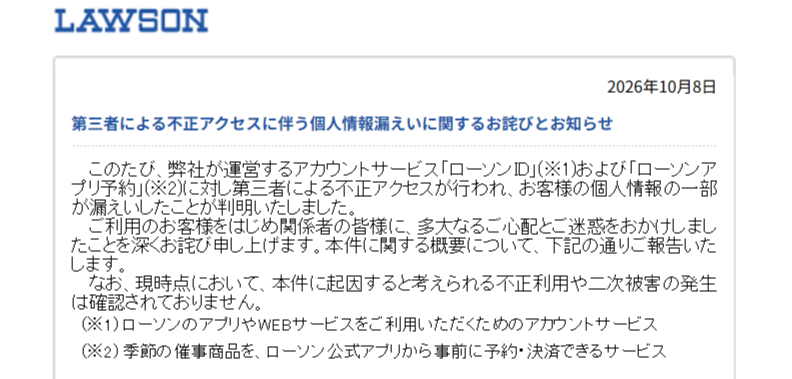
同社によると、不正アクセスは「ローソンID」で9月12日から14日、「ローソンアプリ予約」で9月17日に発生し、10月7日に実施した調査で判明した。漏えいした件数は、ローソンIDが215万5345件で、メールアドレス、氏名、性別、電話番号、住所、プレゼント応募時に入力されたメルマガ取得情報が対象。ローソンアプリ予約は26件で、氏名、電話番号、クレジットカード番号の一部が含まれる。利用者本人に情報を表示するためのセキュリティ機構が不正に利用されたとみられ、他の不正アクセスやマルウェア感染は確認されていない。現時点で本件に起因する不正利用や二次被害は確認されていないという。
同社は不審なアクセス元のブロックやローソンアプリ予約機能の停止を実施し、対象者へのメールによる個別案内やアプリ上での告知を行った。個人情報保護委員会にも報告済みで、対象システムのセキュリティ対策や監視体制、インシデント対応体制を強化するとしている。ローソンアプリ予約は10月中旬の再開を予定する。