Studio株式会社は2026年10月16日、ノーコードでWebサイトを構築できる同社サービス「Studio」のクラウド環境に第三者が不正アクセスし、全登録利用者の情報が漏えいした可能性があると発表した。
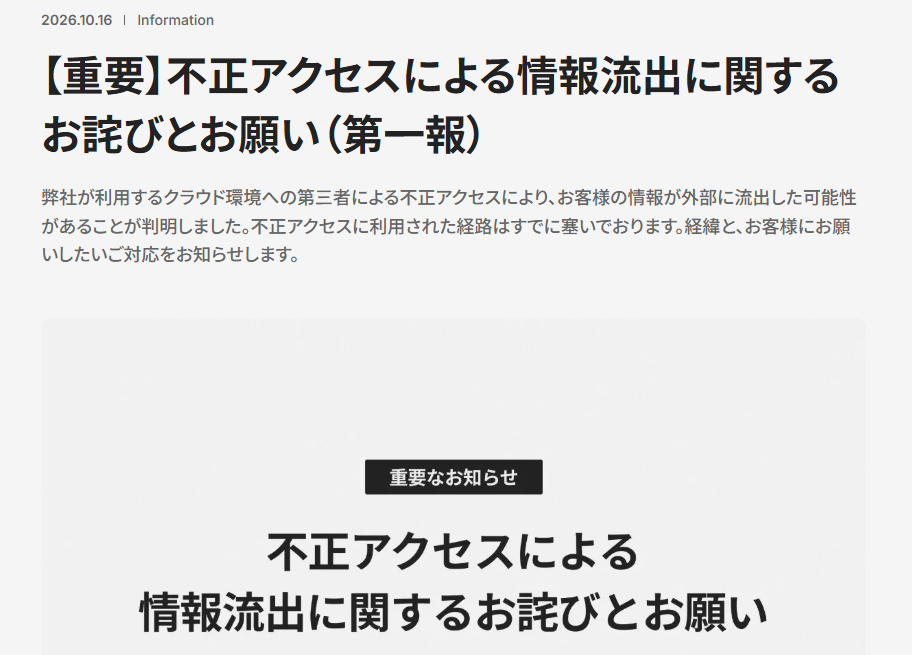
同社によると、2026年9月30日から10月1日にかけて第三者がStudioの機能の脆弱性を悪用してクラウド環境に侵入した。10月13日に社内調査で発覚し、同日から14日にかけて脆弱性の修正と侵入経路の遮断を実施した。漏えいの可能性がある情報は、全利用者のアカウント情報(ユーザー名、メールアドレス、ハッシュ化パスワード)やデザイン・CMSデータ、フォーム送信内容、ライブプレビューURL、外部API連携キー、パスワード保護ページのパスワードなど多岐にわたる。暗号化データの復号キーも含まれる。
AI機能「Studio AI」(旧称Auto)の早期アクセスに2022年12月から2023年8月に申込んだ利用者についても、メールアドレスやユーザー名、推定居住国が漏えいした可能性があり、Studioのアカウントを持たない申込者も含め個別に連絡するという。現時点で外部流出や改ざんの証拠は確認されていないが、同社は念のため漏えいしたものとして対応している。
同社はパスワード変更やAPIキーの再発行、フィッシングへの注意を呼びかけるとともに、機能利用者への個別案内を進めている。問い合わせはアプリ内サポートチャットまたはフォームで受け付ける。