ニトリホールディングスは2026年11月9日、同社が管理するシステムへの第三者による不正アクセスにより、最大3762万件の個人情報が外部に流出した可能性があると発表した。
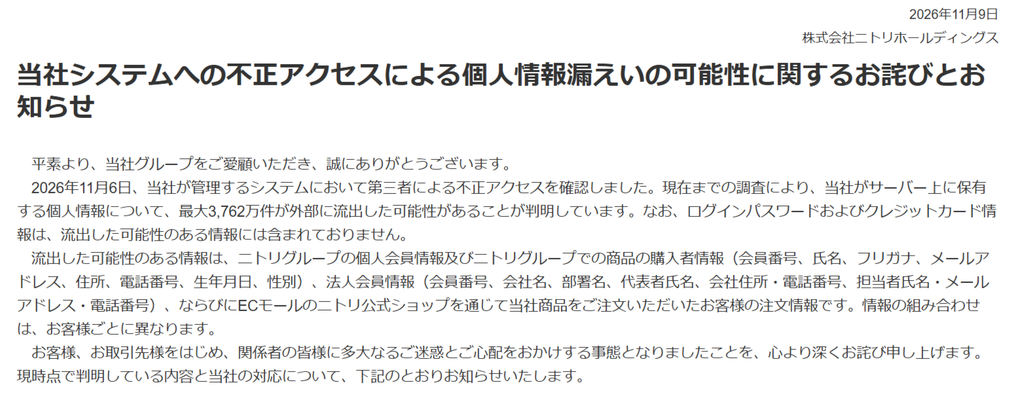
同社によると、不正アクセスは11月6日に判明し、当該アクセスは遮断した。10月中旬から下旬にかけて第三者がアクセスした可能性があり、ログ解析の結果、11月6日以前にも不正アクセスが行われた可能性が確認されているが、詳細は調査中という。影響範囲と件数は今後の調査で変わる可能性がある。
流出の可能性があるのは、個人会員やニトリグループの商品購入者の会員番号、氏名、メールアドレス、住所、電話番号、生年月日、性別、法人会員の会社名や担当者情報、ニトリネットおよびECモールの公式ショップでの注文データなど。情報の組み合わせは顧客ごとに異なる。クレジットカード情報とログインパスワードは対象に含まれないとしている。
同社は脆弱箇所への対応と監視体制の強化を完了したとし、外部専門機関と連携して原因や侵入経路、二次被害の有無を調べている。対象顧客にはメールまたは郵送で順次連絡し、個人情報保護委員会や警察等にも報告・相談を進めている。