東日本旅客鉄道(JR東日本)は2026年10月9日、委託先のIDCフロンティアで発生した不正アクセスにより、メール配信用の外部サービスが一部使用できなくなり、会員の個人情報が漏えいした可能性があると発表した。
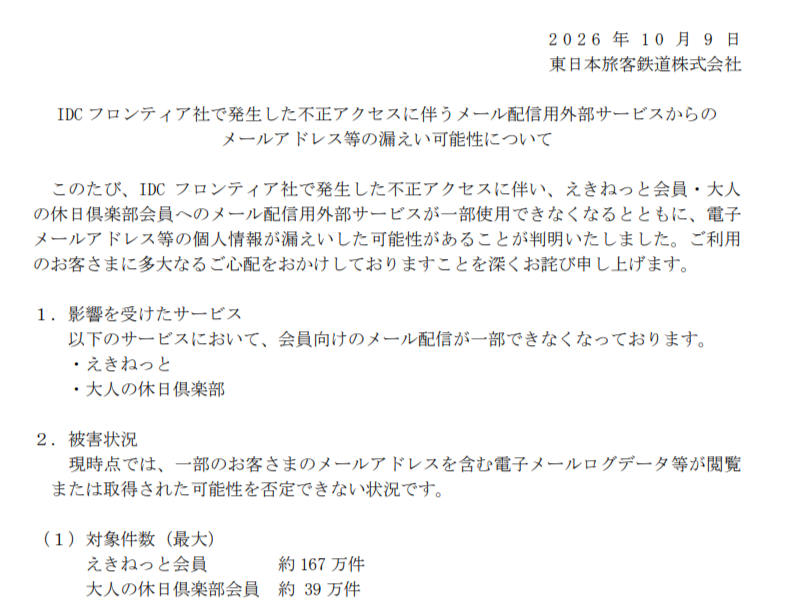
影響を受けたのは「えきねっと」と「大人の休日倶楽部」の会員向けメール配信サービス。一部会員のメールアドレスを含む電子メールログデータ等が閲覧または取得された可能性を否定できないとしている。対象となる最大件数は、えきねっと会員が約167万件、大人の休日倶楽部会員が約39万件。漏えいの可能性がある情報は、えきねっと会員(ビジネスえきねっと会員を除く)が電子メールアドレス、大人の休日倶楽部会員が電子メールアドレス、会員番号、クレジットカードの有効期限、生年月日。氏名や住所、電話番号、クレジットカード番号などの漏えいの可能性はないという。
同社は漏えいの可能性がある会員に対し、準備でき次第、個別に通知メールで案内し謝罪するとしている。